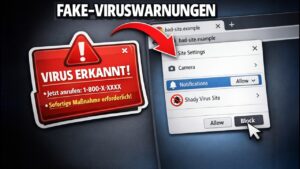

Ein rotes Warnfenster mit Sirene auf dem Bildschirm ist fast immer ein Fall von Betrug. Ihr Computer ist in den seltensten Fällen tatsächlich gesperrt oder von Viren befallen, auch wenn es so aussieht. Hierbei handelt es sich um eine Form des sogenannten „Tech Support Scams“ oder „Erpressersoftware“ (Ransomware), die darauf abzielt, Sie zu verunsichern und zur Kontaktaufnahme mit den Betrügern zu bewegen. Die angezeigte Telefonnummer führt Sie direkt zu Callcentern, die Ihnen unter einem Vorwand Geld abknöpfen wollen. Ignorieren Sie solche Aufforderungen und versuchen Sie niemals, die angezeigte Nummer anzurufen. Es gibt bewährte Schritte, um Ihren Computer wieder unter Kontrolle zu bringen, ohne auf die Forderungen der Betrüger einzugehen.
Was genau ist passiert? Eine Analyse des Warnfensters
Wenn plötzlich ein rotes Warnfenster auf Ihrem Bildschirm erscheint, das eine Sirene abspielt und Sie auffordert, eine Telefonnummer anzurufen, weil Ihr Computer gesperrt sei, haben Sie es mit einer perfide gestalteten Betrugsmasche zu tun. Diese Meldungen sind darauf ausgelegt, maximale Panik zu erzeugen und Sie unter Druck zu setzen. Es ist wichtig zu verstehen, dass diese Warnungen in den allermeisten Fällen nicht von Ihrem Betriebssystem, Ihrer Antivirensoftware oder anderen seriösen Quellen stammen. Sie sind das Produkt von Betrügern, die versuchen, Ihre Angst auszunutzen.
Die typischen Merkmale solcher Warnfenster
Solche Warnfenster weisen oft sehr ähnliche Charakteristika auf, die darauf abzielen, Authentizität vorzutäuschen. Zunächst ist da die auffällige Farbe – meist Rot, oft kombiniert mit Gelb oder Schwarz, um Dringlichkeit und Gefahr zu signalisieren. Die Sirenen- oder Warntöne, die abgespielt werden, verstärken den psychologischen Druck enorm. Der Text ist häufig in einer eindringlichen, manchmal grammatikalisch nicht ganz korrekten Sprache verfasst. Es wird von „schwerwiegenden Bedrohungen“, „Viren“, „Malware“, „Datendiebstahl“ oder sogar „illegalen Aktivitäten“ gesprochen, die auf Ihrem Computer entdeckt wurden.
Ein zentrales Element ist die eingeblendete Telefonnummer. Diese wird als einzige Lösung präsentiert, um die vermeintliche Bedrohung zu beseitigen oder die „Sperrung“ aufzuheben. Manchmal wird zusätzlich ein Countdown angezeigt, der die Dringlichkeit noch weiter erhöht und Ihnen kaum Zeit zum Nachdenken lassen soll. Auch Logos bekannter Unternehmen wie Microsoft, Apple oder namhafter Antivirenhersteller werden oft missbräuchlich verwendet, um Seriosität vorzugaukeln. Dies geschieht ohne deren Wissen oder Zustimmung und ist ein klarer Betrugsindikator.
Wie gelangen diese Fenster auf den Computer?
Es gibt verschiedene Wege, wie ein solches Warnfenster auf Ihrem Bildschirm erscheinen kann. Der häufigste Weg ist über manipulierte Webseiten. Wenn Sie eine solche Webseite besuchen – oft durch Phishing-Mails, zwielichtige Werbeanzeigen oder Links in sozialen Medien – kann ein Script im Browser das Fenster generieren. Manchmal geschieht dies durch Pop-ups, die sich hartnäckig in den Vordergrund drängen und sich nur schwer schließen lassen.
Ein weiterer Weg ist die Installation unerwünschter Software, sogenannter Adware oder Browser-Hijacker. Diese Programme werden oft unwissentlich zusammen mit anderer, legitimer Software installiert, wenn man bei der Installation nicht genau auf die Häkchen und Optionen achtet. Sie manipulieren dann Ihren Browser und leiten Sie auf schädliche Seiten um oder zeigen die Warnfenster direkt an.
In selteneren, aber ernsteren Fällen kann es sich um echte Ransomware handeln. Diese verschlüsselt tatsächlich Ihre Dateien und sperrt den Zugriff auf Ihr System, wobei dann eine ähnliche Nachricht mit Geldforderungen erscheint. Doch selbst hier ist es ratsam, keine direkten Zahlungen zu leisten, sondern professionelle Hilfe in Anspruch zu nehmen. Das rote Warnfenster mit Sirene deutet jedoch primär auf einen browserbasierten Betrug hin, der Ihr System in der Regel nicht physisch schädigt oder sperrt, sondern nur vorgibt, dies getan zu haben. Es ist ein „digitales Bühnenbild“, das Angst schüren soll.
In einem kürzlich veröffentlichten Artikel auf der Website von PC Support ZH wird das Thema der Computerbetrügereien und der damit verbundenen Warnmeldungen behandelt. Der Artikel erklärt, wie Nutzer auf solche Warnfenster reagieren sollten und welche Schritte sie unternehmen können, um ihre Daten zu schützen. Besonders wird darauf hingewiesen, dass man in solchen Fällen niemals die angegebene Telefonnummer anrufen sollte, da dies oft zu weiteren Problemen führen kann. Für weitere Informationen und Unterstützung können Sie den Artikel hier lesen: PC Support ZH.
Erste Schritte nach dem Erscheinen des Warnfensters
Die wichtigste Regel ist: Keine Panik! Atmen Sie tief durch. Auch wenn die Situation beängstigend wirkt, ist Ihr Computer in den meisten Fällen nicht wirklich gesperrt oder von einer schwerwiegenden Bedrohung betroffen, die sofortige Panik erfordern würde. Die Betrüger spielen mit Ihren Emotionen. Ihre erste Reaktion sollte sein, die Situation rational zu beurteilen und keine impulsiven Handlungen vorzunehmen.
Den Computer vom Internet trennen
Sobald das Warnfenster erscheint, ist der erste und wichtigste Schritt, die Internetverbindung zu kappen. Das kann auf verschiedene Weisen geschehen:
- WLAN: Schalten Sie WLAN an Ihrem Computer oder Laptop aus. Meist gibt es dafür eine Funktionstaste (Fn-Taste + F-Taste mit WLAN-Symbol) oder eine Einstellung im Betriebssystem (Systemeinstellungen/Netzwerk & Internet).
- LAN-Kabel: Ziehen Sie das Netzwerkkabel (Ethernet-Kabel) direkt vom Computer oder vom Router ab.
- Router: Im Notfall können Sie auch den Router kurz ausschalten.
Warum ist das so wichtig? Wenn Sie die Internetverbindung trennen, unterbrechen Sie jegliche potenzielle Kommunikation zwischen Ihrem Computer und den Servern der Betrüger. Dies verhindert, dass sie weitere unerwünschte Aktionen ausführen können, selbst wenn es sich um sophisticatedere Malware handelt. Es unterbindet auch, dass sie auf Ihre Daten zugreifen oder weitere schädliche Software herunterladen. Auch wenn es sich nur um ein browserbasiertes Pop-up handelt, kann das Trennen der Verbindung dazu beitragen, das Fenster zu „beruhigen“ oder zumindest weitere Ablenkungen zu verhindern.
Den Browser schließen, falls er die Ursache ist
In den allermeisten Fällen wird das Warnfenster von Ihrem Webbrowser verursacht. Wenn Sie die Internetverbindung getrennt haben, können Sie versuchen, den Browser zu schließen.
- Normales Schließen: Versuchen Sie zunächst, den Browser wie gewohnt zu schließen, indem Sie auf das „X“ in der oberen rechten Ecke des Fensters klicken. Bei diesen Betrugsfenstern ist dies jedoch oft nicht möglich, da sie darauf ausgelegt sind, dies zu verhindern.
- Task-Manager (Windows): Wenn das normale Schließen nicht funktioniert, drücken Sie die Tastenkombination
Strg + Umschalt + Esc(oderStrg + Alt + Entfund wählen Sie dann „Task-Manager“). Im Task-Manager suchen Sie nach Ihrem Browser (z.B. Chrome, Firefox, Edge) und beenden den Prozess, indem Sie ihn auswählen und auf „Task beenden“ klicken. - Aktivitätsmonitor (macOS): Auf einem Mac öffnen Sie den „Aktivitätsmonitor“ (im Ordner „Dienstprogramme“ unter „Programme“). Suchen Sie dort Ihren Browser, wählen Sie ihn aus und klicken Sie auf das „X“-Symbol in der Menüleiste, um den Prozess zu beenden. Bestätigen Sie das Beenden.
Nach dem Beenden des Browsers sollten Sie ihn nicht sofort wieder öffnen. Es ist ratsam, ihn zuerst mit leeren Tabs oder der Startseite zu starten, um zu verhindern, dass die schädliche Seite erneut geladen wird. Dazu können Sie in den Browsereinstellungen festlegen, dass beim Start nicht die letzte Sitzung wiederhergestellt wird.
Den Computer neu starten (im Zweifelsfall)
Wenn die oben genannten Schritte nicht funktionieren oder Sie sich unsicher sind, können Sie den Computer neu starten.
- Normaler Neustart: Versuchen Sie, den Computer über das Startmenü (Windows) oder das Apple-Menü (macOS) neu zu starten.
- Hartes Herunterfahren (als letzte Option): Falls der Computer vollständig blockiert zu sein scheint und ein normaler Neustart nicht möglich ist, können Sie den Computer auch durch langes Drücken des Netzschalters (ca. 5-10 Sekunden) ausschalten. Beachten Sie: Dies ist die letzte Option, da ein hartes Herunterfahren in seltenen Fällen zu Datenverlust oder Systeminstabilität führen kann, wenn gerade kritische Operationen ausgeführt werden. Aber in einer solchen Notfallsituation ist es oft die einzige Möglichkeit.
Nach dem Neustart sollten Sie den Browser vorsichtig öffnen und prüfen, ob das Problem behoben ist. Stellen Sie sicher, dass keine schädlichen Seiten automatisch geöffnet werden. Wenn Sie die Internetverbindung zuvor getrennt haben, können Sie sie nach dem Neustart wiederherstellen, um weitere Schritte zur Bereinigung durchzuführen.
Warum Sie niemals die Nummer anrufen sollte n
Das Anrufen der im Warnfenster angezeigten Telefonnummer ist die größte Falle, die Ihnen gestellt wird. Es ist der Hauptzweck der Betrüger. Sobald Sie Kontakt aufnehmen, haben sie eine direkte Leitung zu Ihnen und können ihre Täuschungsmanöver auf eine persönlichere Ebene heben.
Die Masche der Betrüger am Telefon
Wenn Sie die Nummer anrufen, werden Sie in der Regel mit einem Callcenter verbunden, das oft im Ausland sitzt. Die Mitarbeiter dort sind geschult, Sie unter Druck zu setzen und Ihnen das Gefühl zu geben, dass Ihr Computer in großer Gefahr ist. Sie werden Ihnen vorgeben, ein technischer Supportmitarbeiter von Microsoft, Apple oder einem anderen namhaften Unternehmen zu sein. Lassen Sie sich nicht täuschen: Kein seriöser Anbieter würde Sie auf diese Weise kontaktieren oder Ihre Telefonnummer auf diese Weise angezeigen.
Sie werden Ihnen eine ganze Reihe von „Problemen“ aufzählen, die Ihr Computer angeblich hat. Dazu gehören erfundene Viren, Spyware, Trojaner oder sogar die Behauptung, dass Ihr Computer für illegale Aktivitäten genutzt wird. Das Ziel ist es, Sie zu überzeugen, dass nur ihre „Experten“ Ihnen helfen können.
Gefahren und Forderungen der Anrufer
Die Forderungen der Betrüger sind vielfältig und zielen immer darauf ab, Ihnen Geld oder persönlichen Zugang zu entlocken:
- Überteuerte „Reparaturkosten“: Sie werden Ihnen eine völlig überhöhte Rechnung für angebliche Reparaturen oder Softwarelizenzen präsentieren. Diese können Hunderte oder sogar Tausende von Euro betragen.
- Abonnements für unnötige Software: Oft wird Ihnen aufgeschwatzte Software untergeschoben, die Sie gar nicht benötigen oder die nutzlos ist, und dafür ein teures Abonnement verkauft.
- Fernzugriff auf Ihren Computer: Dies ist besonders gefährlich. Die Betrüger werden Sie auffordern, eine Fernwartungssoftware zu installieren (z.B. TeamViewer, AnyDesk), um angeblich die Probleme zu beheben. Sobald sie Fernzugriff haben, können sie:
- Ihre persönlichen Daten ausspionieren (Passwörter, Bankdaten, Fotos).
- Weitere Schadsoftware installieren.
- Ihren Computer manipulieren oder sogar vollständig sperren.
- Ihnen vorführen, wie sie mit einfachen Befehlen (z.B. im Event Viewer von Windows) „Fehler“ finden, die in Wahrheit völlig normal sind, um ihre Behauptungen zu untermauern.
- Geldüberweisungen: Sie könnten aufgefordert werden, Geld per Überweisung, Kryptowährung oder Geschenkkarten zu bezahlen, da diese Zahlungswege schwer nachzuverfolgen sind. Seriöse Unternehmen verlangen niemals solche Zahlungsmethoden für Supportleistungen.
- Phishing nach Bankdaten: Unter dem Vorwand, Zahlungen abzuwickeln oder Ihre Identität zu verifizieren, könnten sie versuchen, an Ihre Kreditkarten- oder Bankdaten zu gelangen.
Kurz gesagt: Der Anruf bei dieser Nummer öffnet Tür und Tor für weiteren Betrug. Ihr Computer ist in den meisten Fällen nicht gesperrt, sondern nur der Browser manipuliert. Das Telefonat verschlimmert die Situation nur und kann zu erheblichen finanziellen Verlusten und dem Verlust der Kontrolle über Ihre Daten führen. Daher ist es unerlässlich, diesen Kontaktversuch konsequent zu ignorieren.
Was tun, wenn ich die Nummer bereits angerufen habe?
Wenn Sie in Panik die Nummer angerufen haben, ist das kein Grund zur Verzweiflung. Auch hier gibt es Schritte, die Sie sofort unternehmen können, um den Schaden zu begrenzen. Wichtig ist, jetzt schnell zu handeln und sich nicht weiter von den Betrügern manipulieren zu lassen.
Sofort auflegen und den Kontakt abbrechen
Der erste und wichtigste Schritt ist, das Telefonat sofort zu beenden. Erklären Sie nichts, rechtfertigen Sie sich nicht. Legen Sie einfach auf. Wenn die Betrüger versuchen, Sie zurückzurufen, gehen Sie nicht mehr ans Telefon oder blockieren Sie die Nummer, falls Ihr Telefon dies zulässt. Jede weitere Kommunikation gibt ihnen nur mehr Möglichkeiten, Sie zu manipulieren.
Internetverbindung trennen und Computer prüfen
Wie bereits im Abschnitt „Erste Schritte“ beschrieben, trennen Sie sofort die Internetverbindung Ihres Computers. Das ist besonders wichtig, wenn Sie den Betrügern bereits Fernzugriff gewährt haben. Durch das Trennen der Verbindung wird der Fernzugriff unterbrochen.
Danach sollten Sie Ihren Computer sorgfältig prüfen:
- Unbekannte Software deinstallieren: Gehen Sie in die Systemsteuerung (Windows) oder Programme (macOS) und suchen Sie nach unbekannten Programmen, die Sie nicht bewusst installiert haben. Achten Sie besonders auf Fernwartungstools (wie TeamViewer, AnyDesk, Supremo) oder dubiose „Antiviren-Programme“, die Sie nie heruntergeladen haben. Deinstallieren Sie diese umgehend.
- Passwörter ändern: Dies ist ein kritischer Schritt. Wenn die Betrüger Fernzugriff hatten, könnten sie Ihre Passwörter für Online-Konten ausspioniert haben. Ändern Sie umgehend alle wichtigen Passwörter – insbesondere für E-Mail, Online-Banking, soziale Medien, Shopping-Konten und andere Dienste, die sensible Daten enthalten. Verwenden Sie dabei ein anderes, sauberes Gerät (z.B. Smartphone oder Tablet eines Freundes/Familienmitglieds), um sicherzustellen, dass Ihr kompromittierter Computer nicht weiterhin Ihre Eingaben überwacht.
- Bank- und Kreditkarteninstitute informieren: Wenn Sie den Betrügern Bank- oder Kreditkartendaten gegeben haben oder Geld überwiesen wurde, kontaktieren Sie sofort Ihre Bank und/oder Ihr Kreditkarteninstitut. Erklären Sie die Situation und lassen Sie die Karten gegebenenfalls sperren und die Zahlungen rückgängig machen. Je schneller Sie handeln, desto größer sind die Chancen, Ihr Geld zurückzubekommen.
- System mit Antivirenprogramm scannen: Starten Sie einen vollständigen Scan Ihres Systems mit einem aktuellen und zuverlässigen Antivirenprogramm. Wenn Sie keines haben, gibt es kostenlose Programme wie Malwarebytes oder den Windows Defender, die gute Dienste leisten.
Gegebenenfalls Daten sichern und System neu aufsetzen
Wenn Sie den Betrügern Fernzugriff gewährt haben und sich unsicher sind, ob Ihr System noch sicher ist, ist die sicherste Option eine komplette Neuinstallation des Betriebssystems.
- Wichtige Daten sichern: Bevor Sie das System neu aufsetzen, sichern Sie alle wichtigen persönlichen Dateien (Dokumente, Fotos, Videos) auf einer externen Festplatte oder einem Cloud-Dienst. Stellen Sie sicher, dass die Sicherung nicht auch mit Schadsoftware infiziert ist. Eine Sicherung von Systemdateien oder Programmen ist in diesem Fall nicht sinnvoll, da Sie damit möglicherweise die Malware erneut aufspielen würden.
- Betriebssystem neu installieren: Eine Neuinstallation löscht alle vorhandenen Daten und Programme und setzt Ihr System in den Auslieferungszustand zurück. Dies ist der radikalste, aber effektivste Weg, um sicherzustellen, dass keine Schadsoftware mehr auf Ihrem Computer verbleibt. Danach können Sie Ihre gesicherten Daten wieder aufspielen.
Anzeige bei der Polizei erstatten
Auch wenn die Erfolgschancen, die Täter zu fassen, manchmal gering sind, sollten Sie den Vorfall unbedingt bei der Polizei anzeigen. Betrug ist eine Straftat. Die Polizei sammelt solche Informationen, um Muster zu erkennen und gegebenenfalls grenzüberschreitende Ermittlungen einzuleiten. Eine Anzeige kann auch wichtig sein, um im Falle von finanziellen Verlusten den Nachweis für Versicherungen oder Banken zu erbringen.
Auf dem Bildschirm kam plötzlich ein rotes Warnfenster mit einer Sirene: Ich solle sofort eine Telefonnummer anrufen, mein Computer sei gesperrt! Solche Warnungen sind oft Teil von Betrugsversuchen, die darauf abzielen, ahnungslose Nutzer zu täuschen. Ein hilfreicher Artikel, der sich mit den verschiedenen Arten von Betrug, einschließlich Liebesbetrug, beschäftigt, ist hier zu finden. Es ist wichtig, sich über solche Gefahren zu informieren, um nicht in die Falle zu tappen.
Prävention: So schützen Sie sich vor solchen Betrugsmaschen
Der beste Schutz ist immer die Prävention. Wenn Sie wissen, worauf Sie achten müssen und wie Sie sich verhalten sollten, können Sie solchen Betrugsmaschen effektiv aus dem Weg gehen. Es sind keine komplizierten technischen Kenntnisse erforderlich, sondern vor allem ein gesundes Maß an Skepsis und ein paar grundlegende Sicherheitsregeln.
Gesunder Menschenverstand und Skepsis
Die wichtigste Waffe gegen Tech Support Scams ist Ihr Verstand. Hinterfragen Sie immer ungewöhnliche oder alarmierende Meldungen.
- Kein seriöser Anbieter sperrt Ihren Computer über den Browser: Weder Microsoft, Apple, Google noch irgendein seriöser Antivirenhersteller wird Ihren Computer „sperren“ oder Sie über ein Browser-Pop-up auffordern, eine Telefonnummer anzurufen.
- Angst als Manipulation: Wenn eine Meldung extreme Angst oder Dringlichkeit erzeugt, ist das ein klares Warnsignal für Betrug. Betrüger nutzen Panik, um rationales Denken zu unterbinden.
- Grammatik- und Rechtschreibfehler: Viele dieser Betrugsfenster, insbesondere wenn sie aus dem Ausland stammen, enthalten auffällige Rechtschreib- oder Grammatikfehler. Seriöse Unternehmen achten auf korrekte Sprache.
- Überprüfen Sie die URL: Wenn Sie sich unsicher sind, schauen Sie in die Adresszeile Ihres Browsers. Steht dort eine verdächtige oder Ihnen unbekannte Adresse?
Aktuelle Software und Browser-Einstellungen
Halten Sie Ihre Software immer auf dem neuesten Stand. Updates enthalten oft wichtige Sicherheitspatches, die Lücken schließen, durch die Betrüger eindringen könnten.
- Betriebssystem: Stellen Sie sicher, dass Ihr Windows oder macOS regelmäßig Updates erhält.
- Browser: Halten Sie Ihren Webbrowser (Chrome, Firefox, Edge, Safari) immer auf dem neuesten Stand. Viele Browser verfügen über integrierte Sicherheitsfunktionen, die bekannte Phishing-Seiten blockieren können.
- Antivirensoftware: Installieren Sie ein zuverlässiges Antivirenprogramm und halten Sie es aktuell. Führen Sie regelmäßige Scans durch.
- Browser-Erweiterungen: Seien Sie vorsichtig bei der Installation von Browser-Erweiterungen. Nur vertrauenswürdige Add-ons installieren. Einige Erweiterungen können selbst schädlich sein oder anfällig für Manipulationen.
- Pop-up-Blocker: Aktivieren Sie den Pop-up-Blocker in Ihrem Browser. Das verhindert viele der aufdringlichen Werbefenster.
Vorsicht bei Links und Anhängen
Viele Betrugsversuche beginnen mit Phishing-Mails oder Links auf zwielichtigen Webseiten.
- Unbekannte E-Mails: Öffnen Sie keine Anhänge und klicken Sie nicht auf Links in E-Mails von unbekannten Absendern. Auch bei bekannten Absendern sollten Sie vorsichtig sein, wenn der Inhalt oder die Anrede ungewöhnlich erscheint.
- Vorsicht bei Downloads: Laden Sie Software nur von offiziellen Quellen oder vertrauenswürdigen App Stores herunter. Vermeiden Sie Downloads von unseriösen Webseiten, die „kostenlose“ Programme anbieten, die eigentlich kostenpflichtig sind.
- Sichere Webseiten erkennen: Achten Sie auf das „https://“ am Anfang der Webadresse und das Schlosssymbol in der Adressleiste. Dies zeigt an, dass die Verbindung verschlüsselt und damit sicherer ist, auch wenn es keine Garantie für die Seriösität der Webseite selbst ist.
Regelmäßige Backups Ihrer Daten
Auch wenn Prävention viel hilft, ist kein System 100%ig sicher. Ein regelmäßiges Backup Ihrer Daten ist unerlässlich, um im Ernstfall schnell wieder arbeitsfähig zu sein und keine wichtigen Informationen zu verlieren.
- Externe Festplatte: Sichern Sie Ihre wichtigen Dateien regelmäßig auf einer externen Festplatte.
- Cloud-Speicher: Nutzen Sie vertrauenswürdige Cloud-Dienste (wie Google Drive, OneDrive, Dropbox, iCloud) für eine automatische Sicherung Ihrer wichtigsten Dokumente und Fotos.
- Regelmäßigkeit: Machen Sie Backups zu einer Routine, z.B. einmal pro Woche oder Monat, je nachdem, wie häufig sich Ihre Daten ändern.
Indem Sie diese einfachen Regeln befolgen, minimieren Sie das Risiko, Opfer solcher Betrugsmaschen zu werden und können entspannter im digitalen Raum unterwegs sein. Im Falle eines Falles wissen Sie nun, wie Sie richtig reagieren.
FAQs
Was bedeutet es, wenn ein rotes Warnfenster mit einer Sirene auf dem Bildschirm erscheint?
Ein rotes Warnfenster mit einer Sirene auf dem Bildschirm deutet darauf hin, dass möglicherweise ein schwerwiegender Fehler oder eine Bedrohung auf Ihrem Computer aufgetreten ist.
Warum wird in dem roten Warnfenster angezeigt, dass ich sofort eine Telefonnummer anrufen soll?
Die Anzeige, dass Sie sofort eine Telefonnummer anrufen sollen, ist oft ein Betrugsversuch. Kriminelle versuchen auf diese Weise, an persönliche Informationen zu gelangen oder Geld von Ihnen zu erpressen.
Was sollte ich tun, wenn mein Computer gesperrt ist und ein rotes Warnfenster erscheint?
Es ist wichtig, ruhig zu bleiben und nicht auf die Anweisungen in dem roten Warnfenster zu reagieren. Schalten Sie Ihren Computer aus und suchen Sie professionelle Hilfe, um das Problem zu beheben.
Wie kann ich verhindern, dass mein Computer von solchen Betrugsversuchen betroffen ist?
Sie können Ihren Computer schützen, indem Sie eine zuverlässige Antivirensoftware verwenden, regelmäßig Updates durchführen und vorsichtig mit verdächtigen E-Mails oder Websites umgehen.
Welche Maßnahmen sollte ich ergreifen, nachdem ich ein rotes Warnfenster mit einer Sirene auf meinem Bildschirm gesehen habe?
Nachdem Sie ein rotes Warnfenster mit einer Sirene gesehen haben, sollten Sie Ihren Computer überprüfen lassen, um sicherzustellen, dass keine Schadsoftware installiert wurde. Ändern Sie außerdem Ihre Passwörter und informieren Sie Ihre Bank, falls Sie persönliche Daten preisgegeben haben.